
介绍
官方文档:Deploy ECK in your Kubernetes cluster
Beats成员
| 官方 Beat | 采集对象 | 核心优势 |
|---|---|---|
| Filebeat | 日志文件 | 极低的 CPU/内存占用;内建“背压感知”与“断点续传”;支持多行合并、容器日志、模块一键解析(Nginx、MySQL 等)。 |
| Metricbeat | 系统与服务指标 | 100+ 现成模块(CPU、内存、Redis、Kafka…);支持指标自动发现与维度标签;可按周期分片抓取,避免雪崩。 |
| Packetbeat | 网络流量/协议 | 零侵入地捕获 L7 协议(HTTP、DNS、MySQL、PG…),实时生成事务级日志;适合 APM 与故障定位。 |
| Winlogbeat | Windows 事件日志 | 原生解析 EVTX;支持事件 ID 过滤、通道多路复用、域控级批量部署;资源消耗远低于 WMI。 |
| Auditbeat | 审计/安全事件 | 监控文件完整性、用户登录、进程启动、SELinux/AppArmor 事件;可与 SIEM 规则直接对接。 |
| Heartbeat | 运行状态/可用性 | 轻量级“黑盒探针”,支持 HTTP、TCP、ICMP、SSL 证书到期检测;可输出 Uptime SLA 与告警。 |
部署ECK crd
1 | kubectl create -f https://download.elastic.co/downloads/eck/2.13.0/crds.yaml |
部署Operator
1 | kubectl apply -f https://download.elastic.co/downloads/eck/2.13.0/operator.yaml |
部署ElasticSearch集群
1 | cat > elasticsearch.yaml << EOF |
1 | kubectl apply -f elasticsearch.yaml |
获取密码
1 | kubectl get secret elasticsearch-es-elastic-user -o=jsonpath='{.data.elastic}' | base64 --decode; echo |
部署kibana
1 | cat > kibana.yaml << EOF |
1 | kubectl apply -f kibana.yaml |
访问
修改svc为NodePort或LoadBalancer
账号:elastic
密码:kubectl get secret elasticsearch-es-elastic-user -o=jsonpath='{.data.elastic}' | base64 --decode; echo
部署Beats(DaemonSet模式)
1 | cat > beats.yaml << EOF |
1 | kubectl apply -f beats.yaml |
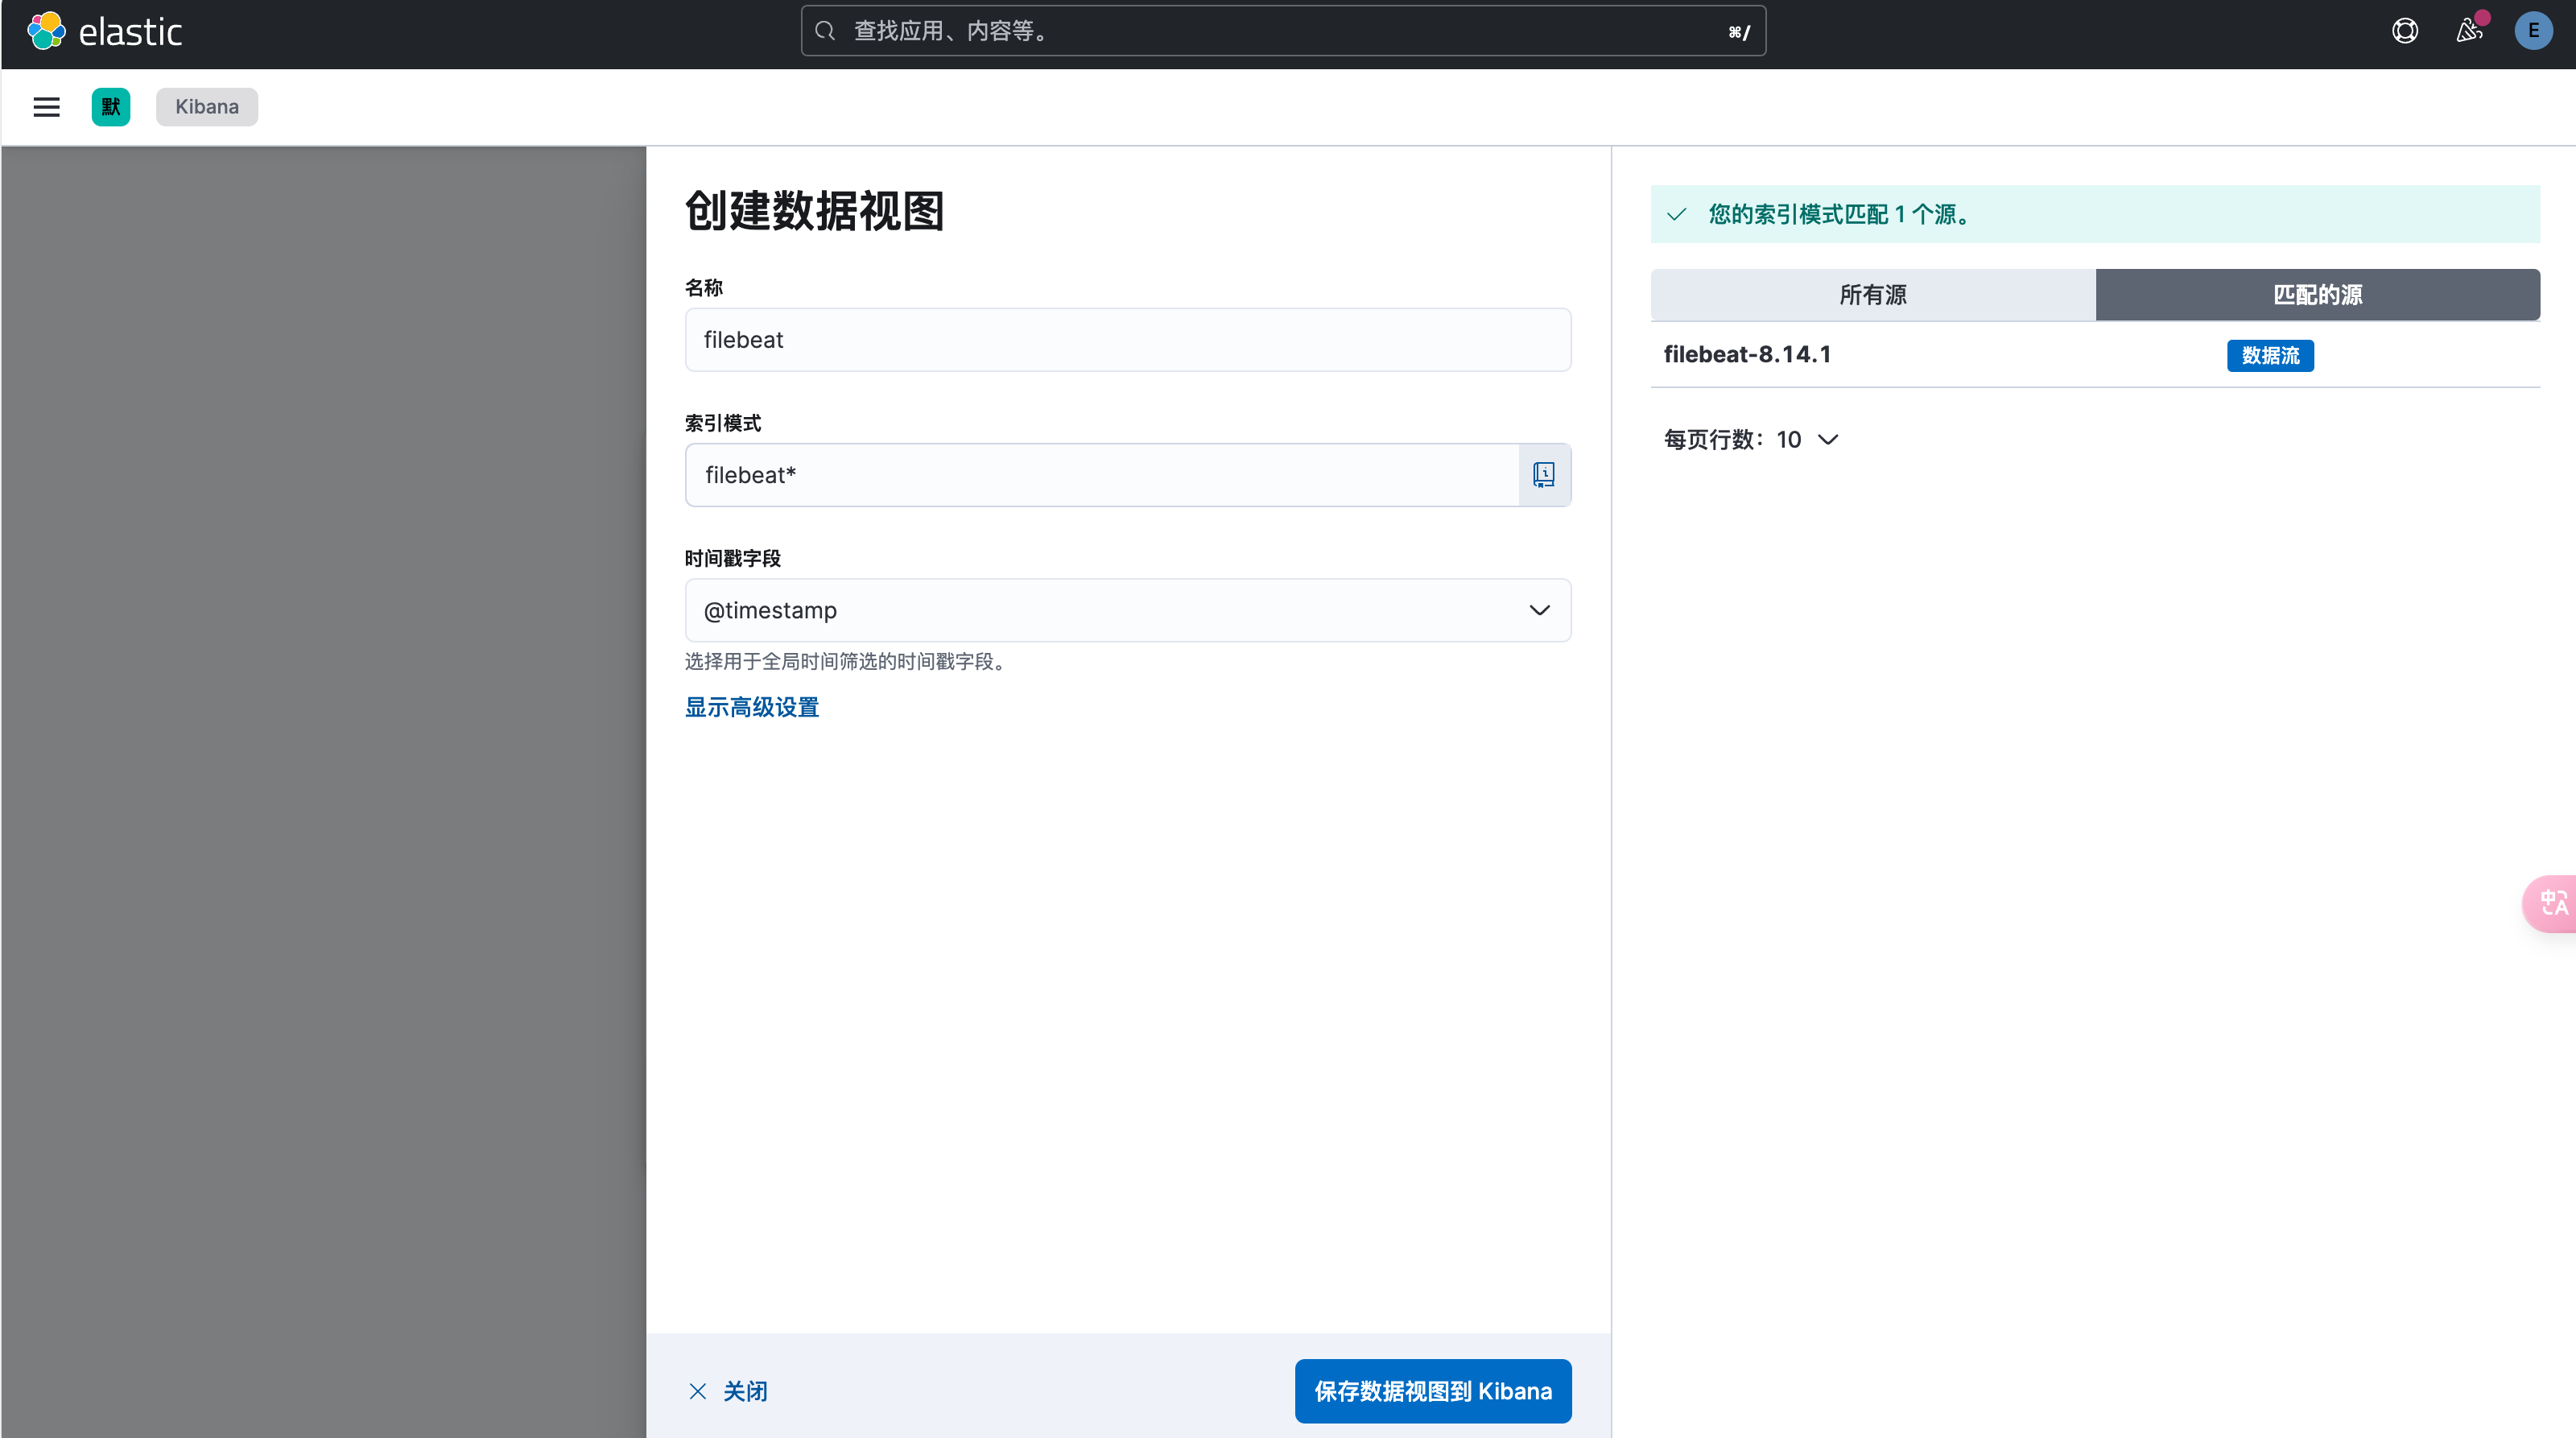
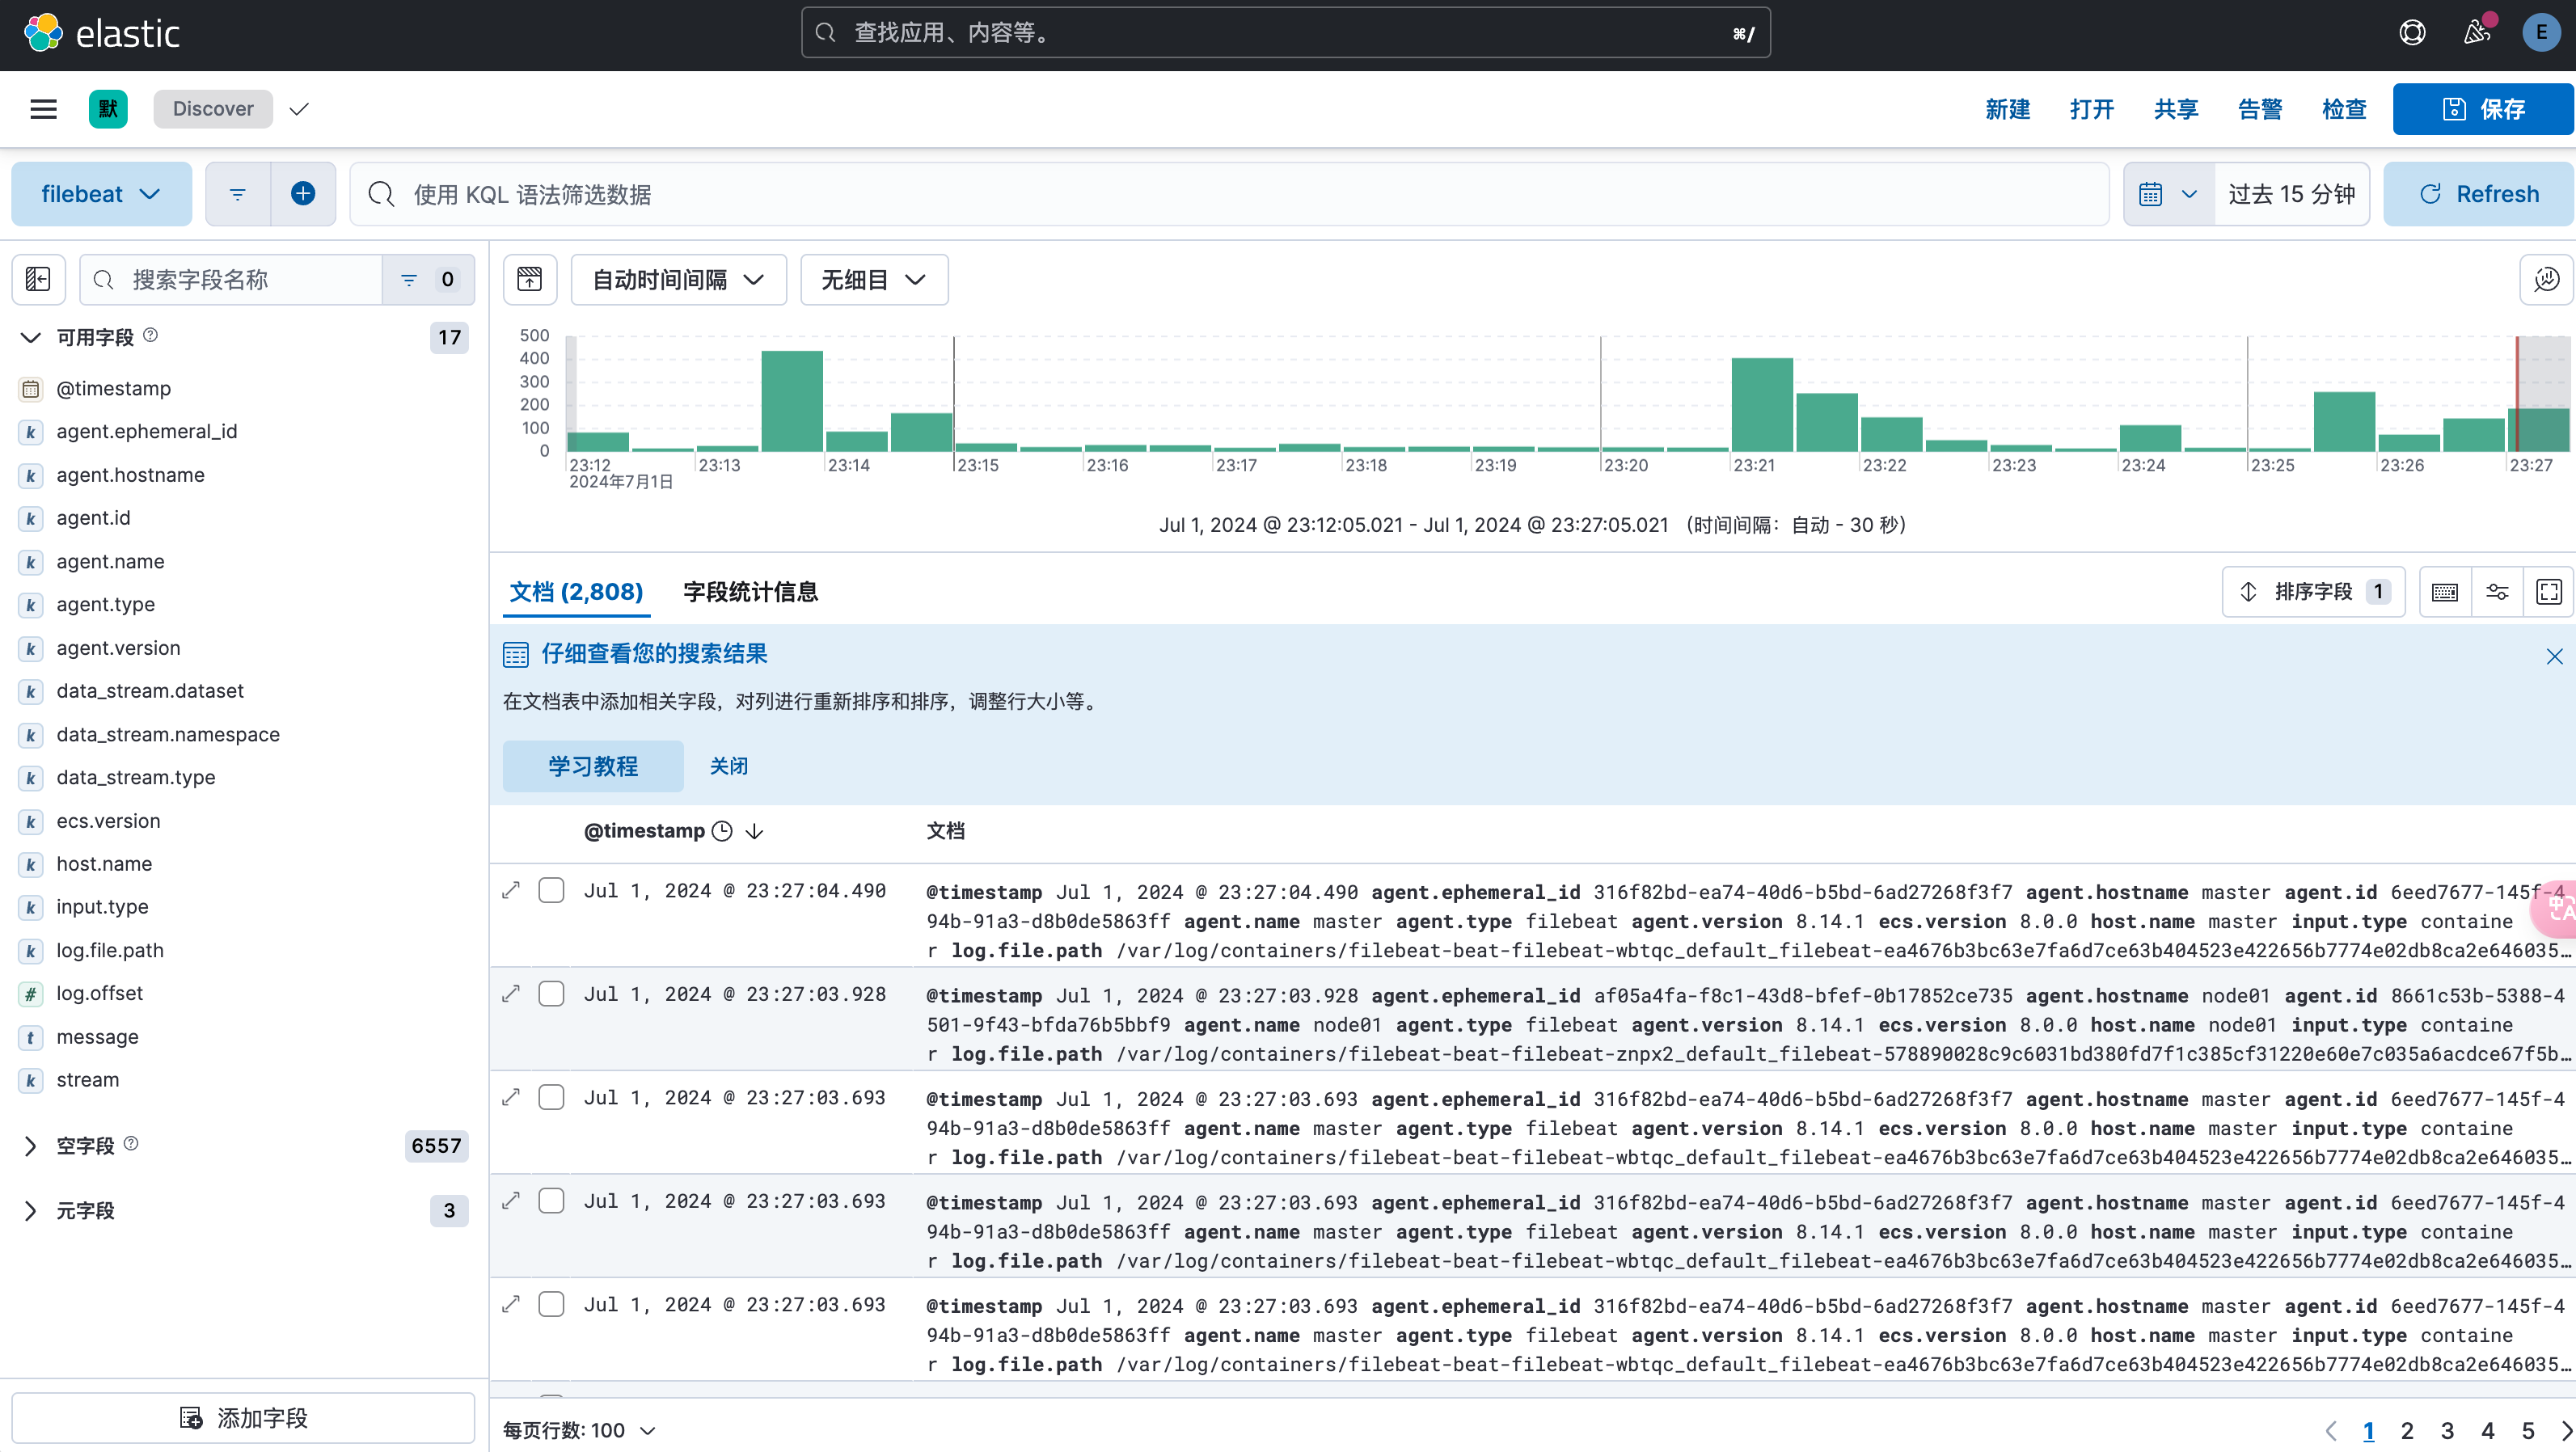
配置索引